

يساعد CodeRabbit على مراجعة Pull Requests بالذكاء الاصطناعي داخل GitHub وGitLab، فيعلق على التغييرات ويقترح أخطاء منطقية وأمنية وحلولًا قابلة للنقاش قبل دمجها. إذا كنت تستخدم GitHub Copilot أو Cursor لكتابة الكود، فقد تمنحك المراجعة طبقة إضافية لكشف مشاكل لا تظهر أثناء التوليد. لكن تعليقات CodeRabbit ليست ضمانًا بصحة المشروع، ولا ينبغي اعتماد إصلاحها دون تشغيل الاختبارات.
طريقة الإعداد باختصار: افتح CodeRabbit وسجل باستخدام GitHub أو GitLab، ثم ثبت التطبيق وحدد مستودعًا مصرحًا به. أنشئ فرعًا واكتب تغييرًا صغيرًا وافتح Pull Request، وانتظر تعليقات المراجعة أو شغّلها بالطريقة التي يسمح بها حسابك. افحص اقتراحات الأداة، وعدل الكود في الفرع، ثم شغّل CI وأكمل المراجعة البشرية. في المستودعات العامة مفتوحة المصدر المؤهلة توجد مراجعات مجانية، بينما المشاريع الخاصة تتبع الخطط المدفوعة أو فترة التجربة.
ما هو CodeRabbit وما الفرق عن GitHub Copilot؟
مراجع للكود بعد كتابته
تعمل أدوات الإكمال على مساعدتك في كتابة الدالة أثناء التحرير، بينما يراجع CodeRabbit طلب دمج تغييرات إلى المستودع ويترك ملاحظات داخل سياق PR. قد تستخدم الخدمة CLI داخل سير العمل أيضًا، لكن الغاية الأساسية أن يراجع شخص التغييرات قبل وصولها إلى الفرع المستقر. اقرأ شرح GitHub Copilot المنشور إن كنت تريد المقارنة بين المساعد الذي يكتب والمساعد الذي يراجع.
هل يلتقط كل الثغرات؟
لا. تعتمد دقة الملاحظات على نموذج المراجعة وسياق المشروع والملفات التي يمكنه رؤيتها. قد يفوته خطأ في إعدادات النشر أو مكتبة خارجية أو اتصال قاعدة بيانات غير مغطى بالاختبارات، وقد يضع تعليقًا على سلوك مقصود. تعامل مع النتيجة بوصفها اقتراحًا يحتاج تحققًا هندسيًا لا شهادة أمن.
المتطلبات قبل بدء استخدام CodeRabbit
مستودع GitHub أو GitLab وصلاحيات واضحة
تحتاج حسابًا على منصة Git ومستودعًا يمكنك تثبيت GitHub App أو التكامل الموافق عليه فيه. إذا كنت موظفًا داخل شركة، ربما يلزم إذن مسؤول المؤسسة. لا تختبر الأداة على مستودع يحتوي كلمات مرور حقيقية أو بيانات عملاء إلا بعد مراجعة سياسة أمن المؤسسة وإذن مالك الكود.
جهّز فرع اختبار وCI
أنشئ فرعًا تجريبيًا من main مع تغيير صغير، وجهّز اختبارات lint وunit test أو GitHub Actions الموجودة أصلًا. الهدف أن تقارن الاقتراح الذي يصدر عن CodeRabbit بنتيجة الاختبارات ولا تعتقد أن أحدهما يعوض الآخر. احتفظ بمشروع اختبار بسيط عندما تريد تجربة أدوات إعداد جديدة دون التأثير في إنتاج العملاء.
الخطوة الأولى: إنشاء الحساب والربط مع GitHub
التسجيل من النطاق الرسمي
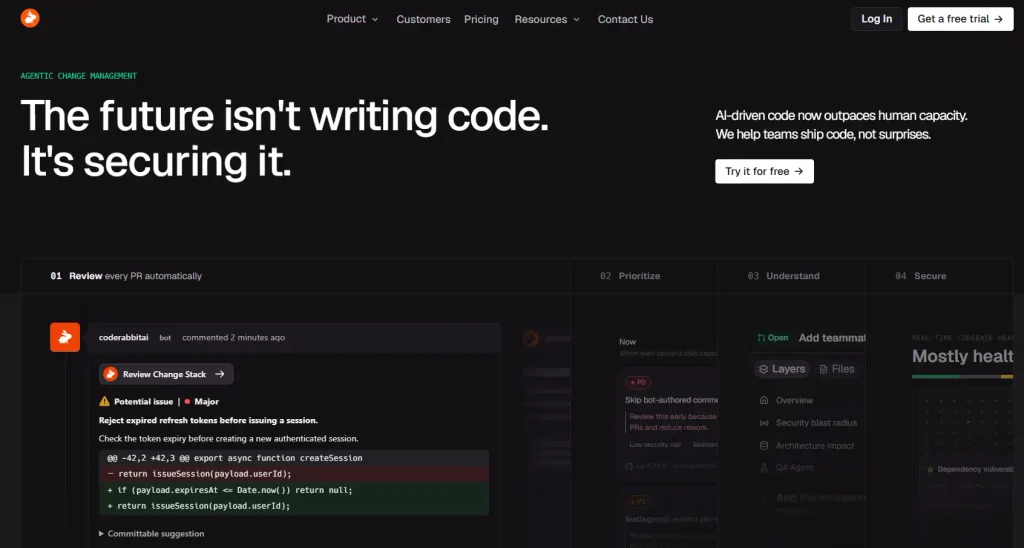
انتقل إلى موقع CodeRabbit واختر بدء التجربة أو Sign up ثم مصادقة GitHub أو GitLab وفق المعروض. راجع قائمة الأذونات عندما يطلب التطبيق قراءة الملفات أو كتابة تعليقات PR؛ لا تمنحه الوصول إلى كل مستودعات المؤسسة إذا كنت تريد تجربته في مستودع واحد فقط.
اختيار المستودعات المناسبة
بعد الموافقة على التطبيق حدد المستودعات التي تريد تفعيل المراجعة عليها؛ قد تعرض لوحة CodeRabbit إعدادات المنظمة واختيار المشروع. ابدأ بمشروع تجريبي أو مستودع مفتوح المصدر لا يضم بيانات سرية. إذا أردت إضافة مستودع لاحقًا، عدّل أذونات GitHub App من الحساب المصرح له، وليس بمشاركة رموز وصول عبر البريد.
الخطوة الثانية: فتح Pull Request للمراجعة
فرع جديد وتغيير يمكن قياسه
بدل طلب مراجعة مشروع ضخم في أول تجربة، عدّل وظيفة بسيطة مثل معالجة قائمة مستخدمين فارغة وأضف اختبارًا. ادفع الفرع إلى GitHub ثم افتح Pull Request يشرح السلوك المتوقع وما غيرته. الوصف الجيد يساعد المراجع البشري والنظام على فهم الهدف من التغيير، لكنه لا يغني عن قراءة الكود فعليًا.
انتظار التعليقات أو تشغيل المراجعة
بحسب الإعدادات والخطة، يراجع CodeRabbit PRs تلقائيًا عند فتحها أو تحديثها، ويضيف ملخصًا وملاحظات على أسطر محددة. قد تظهر أوامر للتفاعل أو إعادة طلب المراجعة في واجهة PR؛ استخدم التعليمات الظاهرة في حسابك بدل نسخ أمر قديم لا يدعمه الإصدار. راقب أن التطبيق لم يشغّل أكثر من مراجعة متطابقة دون ضرورة.
الخطوة الثالثة: فهم Summary والملاحظات على الأسطر
الملخص غير بديل عن قراءة Diff
قد يلخص المساعد التغيير ويقترح مخاطر وخطوات إصلاح. استخدم الملخص لتحديد الملفات المهمة، ثم افتح Files Changed بنفسك. لا تتعامل مع الملخص كأنه اختبار نجح أو ملف تحقق بشري؛ قارن كل ملاحظة بالأسطر ذات العلاقة وقواعد المشروع المعلنة.
فرز المشكلات المهمة من الشكلية
إذا أشار النظام إلى شرط ناقص قد يؤدي إلى انهيار API، اختبر حالة الإدخال التي وصفها. أما اقتراح إعادة تسمية متغير مفهوم فقد يكون تحسينًا شكليًا منخفض الأولوية. ابدأ بما قد يسبب خسارة بيانات أو تغيرًا في واجهة المنتج، ثم انتقل لتحسين القابلية للقراءة عندما يكون الوقت متاحًا.
الخطوة الرابعة: مناقشة تعليقات CodeRabbit
اسأل عن السبب لا عن الإصلاح فقط
إذا لم تكن المشكلة واضحة، راجع السياق أو اطلب من المساعد توضيح مسار التنفيذ والاختبار الذي يثبتها. يمكن للنموذج أن يقدم تفسيرًا واثقًا لكنه خاطئ؛ لذلك ارجع إلى وثائق الوظيفة أو الاختبارات الحقيقية. اطلب مثال إدخال قابلًا لإعادة الإنتاج بدل الاكتفاء بعبارة عامة مثل «قد يسبب مشكلة».
رفض اقتراح غير مناسب
قد يقترح المراجع إرجاع قيمة افتراضية لإخفاء استثناء، بينما عقد API في مشروعك يتطلب إظهار خطأ صريح. ارفض التغيير مع سبب قصير وراجع قواعد المراجعة حتى لا تتكرر الملاحظة. لا تعاقب الفريق على رفض اقتراح AI إذا كان لديه اختبار أو معيار هندسي يسنده.
الخطوة الخامسة: تطبيق إصلاح بنقرة واحدة بحذر
ما المقصود بـ1-click fixes؟
تعرض خطط CodeRabbit إصلاحات مقترحة يمكن تطبيقها من سياق المراجعة، مع قدرة على العمل مع وكلاء البرمجة. لا تعني النقرة الواحدة أن الكود آمن للإنتاج؛ راجع Diff الجديد واحفظه في فرع يمكن التراجع عنه وشغّل الاختبارات. قد يصلح التعديل مشكلة محلية ويؤدي إلى أثر غير مرغوب في خدمة أخرى.
كيف تتحقق بعد التعديل؟
شغّل اختبارات الوحدة والتكامل والأنواع وفحص الأمن المناسب، ثم راجع أن الملاحظة أُغلقت للسبب الصحيح. إذا ظهر خطأ جديد فتراجع عن الاقتراح أو عدله يدويًا. لا تجعل الدمج التلقائي نتيجة لعدد تعليقات مفتوحة يساوي صفرًا دون اختبارات وتوقيع مراجعة إنسانية.
ملف .coderabbit.yaml وتخصيص المراجعات
وظيفة إعدادات المستودع
تشير وثائق CodeRabbit إلى استخدام ملف .coderabbit.yaml في جذر المستودع لتخصيص جوانب من سلوك المراجعة، وأحيانًا إعدادات أدوات مثل PMD أو Linters. لا تكتب مفاتيح غير موثقة اعتمادًا على مثال من إصدار قديم؛ راجع مخطط التكوين الرسمي الحالي قبل إضافة ملف للمستودع.
قواعد تقلل التنبيهات غير المهمة
ضع تعليمات واضحة للفريق مثل إعطاء الأولوية لتغييرات سلوك API ومخاطر الصلاحيات وفقد البيانات، وتجاهل التنسيق الذي يعالجه formatter أو lint آليًا. إن كنت تستخدم ESLint وTypeScript فلا تطلب من المراجع إعادة إصدار كل تحذير بسيط. احتفظ بعدد قليل من القواعد القابلة للقياس بدلاً من قائمة مطالبات متعارضة.
دمج CodeRabbit مع أدوات فحص ثابت
Linters وSAST
تذكر المنصة دعم أدوات تحليل ثابت بحسب الخطة، لكن لا يكفي تشغيل نفس الفاحص داخل خدمة خارجية إذا كانت لديك بالفعل GitHub Actions تجري فحصًا مماثلاً. خطط لتقليل تكرار النتائج وأبق نتائج الاختبار الفعلية قابلة للرؤية داخل Pull Request. يمكن للذكاء الاصطناعي تفسير خطأ من أداة فحص، لكنه لا يحل محل تشغيلها.
أهمية اختبارات وحدات المشروع
قد يدرك CodeRabbit أن التغيير يحتاج اختبارًا، لكنه لا يستطيع أن يثبت صحة سلوك النظام دون تنفيذ الحالة المناسبة. أنشئ اختبارات للمدخلات الحدية وتبعيات الدوال قبل الدمج. في التطبيقات المتصلة بالدفع أو البريد أو قواعد البيانات أضف اختبارات تكامل منفصلة وتأكد من عدم إرسال بيانات أو أموال حقيقية أثناء الاختبار.
CodeRabbit CLI والعمل قبل فتح PR
مراجعة محلية ضمن سير العمل
تذكر الخطط مراجعات عبر CLI بجانب المراجعة داخل طلب الدمج. يختلف التثبيت والأوامر ودعم نظام التشغيل بحسب نسخة CodeRabbit، لذا اتبع صفحة التثبيت الرسمية بدل نقل أوامر قديمة. فائدتها مراجعة تغيير قبل إشغال بقية أعضاء الفريق بطلب غير مكتمل.
متى تكون CLI أنسب؟
قد تفيد المطور الذي يريد كشف خطر واضح قبل الدفع إلى المستودع، لكن لا تجعلها بديلة عن مراجعة PR النهائية لأن الملفات والاختبارات قد تتغير بعد الدفع. أيضًا قد ينقل فحص محلي أجزاء من الكود إلى خدمة خارجية؛ راجع سياسة التخزين والصلاحيات قبل استخدامه في مستودع مؤسسي مغلق.
CodeRabbit والمستودعات العامة مفتوحة المصدر
كيفية الاستفادة من المجاني
توضح صفحة الأسعار الرسمية إمكانية مراجعات مجانية للمستودعات العامة مفتوحة المصدر المؤهلة بعد التسجيل وتثبيت التطبيق. ليس كل مستودع عام مشروعًا مفتوح المصدر بالترخيص القانوني الصحيح، لذا اقرأ شروط الأهلية ولا تفترض امتياز المجاني لمستودع تجاري خاص.
تعاون المساهمين الخارجيين
عندما يفتح مساهم خارجي PR، يجب أن يتعامل الفريق مع تعليقات الأداة باحترام ويُراجع التعليمات يدويًا. لا تسمح باعتماد تعديل خطير فقط لأن الحساب مفتوح المصدر ومجاني. ضع سياسة CONTRIBUTING توضح معايير المراجعة وأسلوب التعامل مع الاقتراحات الآلية.
خطط CodeRabbit وأسعاره
Essentials وTeam وAdvanced
تذكر الأسعار الرسمية وقت المراجعة Essentials بنحو 24 دولارًا لكل مطور شهريًا عند الدفع السنوي، وTeam بنحو 48، وAdvanced بنحو 72، مع خطط Enterprise مخصصة. هذه أرقام إرشادية قابلة للتغيير لا تشمل بالضرورة كل الرسوم أو الإضافات. يختلف دعم السياق متعدد المستودعات وقواعد ما قبل الدمج ومراقبة الأمن بحسب المستوى.
الحدود بالساعة والاستخدام الإضافي
رغم ذكر مراجعات غير محدودة إجمالاً في الخطط، تفرض الشركة حدود مراجعة لكل مطور في الساعة وفق سياسة الاستخدام العادل، وتوفر آلية فوترة إضافية لبعض الحسابات. راجع خيار Automatic أو On demand أو Off وحد الإنفاق الشهري قبل تمكين الاستمرار المدفوع، ولا تفترض أن كل مراجعة إضافية مجانية.
كيف تُحسب المقاعد المدفوعة؟
المطور الذي يفتح PR
وفق الأسئلة الرسمية، ترتبط الرسوم عادة بعدد المطورين الذين ينشئون Pull Requests وليس كل عضو يستطيع مشاهدة المستودع. تحقق من احتساب روبوتات CI والمساهمين المؤقتين وفق سياسة الحساب الحالية، ثم وزع التراخيص بما يلائم الفريق. لا تنشئ حسابات وهمية لتجاوز الأسعار.
ميزانية وكالة برمجة صغيرة
إذا كان فريقك ثلاث مطورين ينشئون تغييرات أسبوعية، احسب تكلفة المقاعد والأرصدة الإضافية والتكاملات مقارنة بالوقت الفعلي الذي توفره الأداة. قد يكفي استخدام مراجع AI واحد مع مراجعة بشرية واضحة بدلاً من تفعيل جميع الباقات الأعلى. احسب أثر تكرار مراجعات PR عند كل push.
الخصوصية والمستودعات الحساسة
ما الذي تسمح للتطبيق بقراءته؟
يتطلب تحليل طلب الدمج الاطلاع على كود قد يكون مملوكًا لعميل أو مؤسسة. افحص أذونات GitHub App وخيارات تخزين البيانات واستضافة الخدمة، وأوقف الوصول للمستودعات غير الضرورية. تتحدث الشركة عن التشفير وامتثال أمني، لكن ذلك لا يعفيك من مراجعة عقد العميل أو سياسة عدم إرسال الكود إلى نماذج خارجية.
التدريب على البيانات والسياسات
لا تستخلص من وصف تسويقي واحد أن جميع سجلات المراجعة والتعليقات والملفات لا تُخزن مطلقًا. راجع البنود الحالية للتحليل والاحتفاظ والتعلم وما يسمح لك بإيقافه، ثم اسأل مزود الخدمة عن الخيارات المؤسسية عند التعامل مع شيفرة حساسة. لا تضع مفاتيح API حقيقية في PR اختبارية لإثبات قدرة المراجع على اكتشافها.
أمثلة عملية لأخطاء قد يلاحظها CodeRabbit
التحقق من المدخلات قبل التنفيذ
إذا كانت وظيفة API تتوقع معرف مستخدم موجبًا لكنها لا تتحقق من الصفر أو null، فقد يؤدي الإدخال غير الصحيح إلى استعلام مكلف أو خطأ يصعب تشخيصه. أضف اختبارًا يصف المدخلات المسموحة قبل طلب مراجعة، ثم تحقق أن اقتراح CodeRabbit يتوافق مع عقد API ولا يغيّر نوع الخطأ دون سبب.
تغير سلوك الواجهة بعد تعديل صغير
إذا تغير اسم حقل تستعمله واجهة React لكنه لم يتغير في المسار الخلفي، قد تنجح اختبارات بعض الوحدات وتفشل تجربة العميل. راجع جميع مواضع الاستعمال واختبر تدفقًا كاملًا، ولا تعتمد على اكتشاف AI لهذا النوع من الأخطاء دون تشغيل Build وتحقق من النوع والاختبارات المتكاملة.
مشكلات شائعة عند تثبيت CodeRabbit
عدم ظهور تعليق على PR
تحقق من تفعيل GitHub App للمستودع الصحيح وتوفر الأذونات وعدم استنفاد تجربة الحساب أو الوصول إلى الحد بالساعة. ربما تكون PR أنشئت قبل تفعيل الإعدادات أو مستثناة بسبب سياسة مراجعة معينة. راجع سجل النشاط ولوحة التطبيق قبل إزالة التثبيت وإعادته دون معرفة السبب.
تعليقات كثيرة أو اقتراحات مكررة
قلل القواعد الشكلية التي يغطيها lint، وحدد ملفات مولدة يجب تجاهلها وفق الوثائق الحالية، واطلب التركيز على أخطاء قابلة للإثبات. قد ترتفع كمية الملاحظات مع كل تحديث PR، لذلك راقب إن كانت الأداة تعيد التعليق على نفس الخطأ بعد إصلاحه. لا تكرر تشغيل المراجعة دون حاجة.
متى تختار Qodo أو Greptile بدل CodeRabbit؟
الفرق عن Qodo Git
إذا كنت تحتاج نظام قواعد مؤسسيًا لتوحيد مراجعة Pull Requests وربطها بمتطلبات الفريق، فقد يفيد اختبار Qodo Git ضمن منصة Qodo الحالية. اسم Qodo Merge الذي تجده في مقالات قديمة يشير إلى وظائف دُمجت ضمن المنتج الجديد، ولا يعني امتلاك خطة مجانية دائمة لمستودع خاص. يمكنك متابعة شرح Qodo Git بالعربي لمعرفة الإعداد والخطط.
الفرق عن Greptile
إذا كان المشروع كبيرًا وتريد مراجعة تعتمد سياق المستودع والعلاقات بين الملفات، اختبر Greptile وخطته المحدودة للمطور الفردي. لا تشتَر اشتراكًا مرتفعًا بمجرد وصف «يفهم كامل الكود»، بل اختبر مشكلة واقعية تتجاوز ملفًا واحدًا وقارن مقدار العمل الذي وفرته الاقتراحات الصحيحة. ولرؤية مسار المراجعة عمليًا، اقرأ شرح Greptile لمراجعة Pull Requests.
الخلاصة والمصادر
قرار الاشتراك العملي
CodeRabbit خيار يستحق التجربة عندما تملك PRs متكررة وتريد تعليقات داخل GitHub أو GitLab مع إصلاحات مقترحة وقواعد للتحكم في نوع الملاحظات. استخدم مشروعًا تجريبيًا أولاً، واحسب تكلفة كل مطور وحدود الساعة، واحتفظ بمراجعة بشرية واختبارات CI قبل الدمج. إذا كانت المراجعات كثيرة ولكن فائدتها قليلة، عدّل القواعد قبل ترقية الخطة. وللاختيار بين الخدمات الثلاث بحسب طبيعة المشروع، راجع مقارنة CodeRabbit وQodo وGreptile.
المراجع الرسمية
CodeRabbit، خطط الاشتراك والحدود، الأسئلة الرسمية، والتوثيق. قد تتغير خصائص CLI وتفاصيل الأسعار ودعم الأمان بعد تحديث المنتج.
