

تُسرّع أدوات مثل GitHub Copilot وCursor كتابة الأكواد، لكنها لا تثبت أن التغيير آمن أو صحيح قبل دمجه في المشروع. هنا تأتي أدوات مراجعة الكود بالذكاء الاصطناعي التي تفحص Pull Request، وتقرأ التعديلات في سياق المستودع، وتقترح مشكلات منطقية وأمنية واختبارات ناقصة. في هذا الدليل نقارن CodeRabbit وQodo Git وGreptile من ناحية الإعداد على GitHub وGitLab، وسياق المشروع، والتحكم في التعليقات، والخصوصية، والخطط المجانية والمدفوعة.
الخلاصة السريعة: يناسب CodeRabbit من يريد مراجعات تلقائية واقتراحات إصلاح مع دعم للمستودعات العامة مفتوحة المصدر؛ وتبرز Qodo في مراجعة تغييرات الفريق وقواعد المؤسسة عبر واجهة Git ومساعد IDE، لكنها لا تتيح خطة مجانية دائمة للمشاريع الخاصة بحسب التسعير الحالي؛ أما Greptile فيركز على ربط التغييرات بسياق المستودع، ويوفر Starter مجانية محدودة للمطور الفردي. هذه توصيات حسب الوظيفة المعلنة، وليست نتائج اختبار مستقل للدقة.
راجعت وثائق الشركات الرسمية في أكتوبر 2026. تتغير الخطط والميزات بسرعة، لذلك تجنبنا ترتيبًا رقميًا للدقة، وذكرنا القيود الصريحة مثل أرصدة Greptile وحدود المراجعات في CodeRabbit. لا تستبدل أي من الخدمات الاختبارات الآلية أو مراجعة بشرية للقرارات الحساسة.
ما معنى مراجعة الكود بالذكاء الاصطناعي؟
Pull Request ليست مجرد ملفات تغيّرت
Pull Request طلب دمج التغييرات في الفرع الرئيسي بعد مراجعتها. قد يحتوي الطلب على إصلاح بسيط لكنه يغيّر طريقة استخدام وظيفة في مواضع أخرى من المشروع. المراجع المفيد لا يقتصر على ملاحظة صياغة السطر، بل يسأل عن مدخلات الدالة والأخطاء المحتملة في قواعد البيانات والتوافق مع الواجهة العامة والاختبارات المتعلقة بالتصرف الجديد.
الفرق عن إكمال الكود داخل محرر البرمجة
يساعد Copilot أو Cursor على إنشاء الكود أثناء الكتابة، بينما يراجع CodeRabbit وQodo وGreptile التغييرات عادة عند تجهيز PR أو أثناء تطويرها، مع رؤية للتعديلات ومعلومات المستودع. قد توجد وظائف تتقاطع بين الأدوات، لكن لا تجعل توليد الكود ومراجعته بواسطة النموذج نفسه دليلًا كافيًا على الصحة. راجع أيضًا مقارنة أدوات البرمجة بالذكاء الاصطناعي لفهم دور أدوات الكتابة.
جدول مقارنة CodeRabbit وQodo وGreptile
الميزات الرئيسية بحسب المواقع الرسمية
هذا جدول للوظائف المعلنة وليس نتيجة اختباراتنا؛ اسحب أفقيًا على الهاتف:
| المعيار | CodeRabbit | Qodo Git | Greptile |
|---|---|---|---|
| التركيز | مراجعات PR وCLI وإصلاحات مقترحة | مراجعة Git وقواعد الفرق وIDE | مراجعة PR مع سياق المستودع |
| المجاني | مجاني للمستودعات العامة مفتوحة المصدر المؤهلة | تجربة 14 يومًا؛ لا خطة دائمة عامة للمشاريع الخاصة | Starter: 50 رصيدًا للمطور الفردي |
| المنصات | GitHub وGitLab وفق التكامل | GitHub وGitLab وتكاملات أخرى حسب البيئة | GitHub وGitLab؛ خيارات إضافية حسب الخطة |
| تخصيص القواعد | إعدادات وتعليمات للمراجعة | Rules وقواعد مراجعة الفريق | قواعد ومعلومات سياقية للمستودع |
| السعر المدفوع | لكل مطور مساهم، حسب Essentials/Team/Advanced | أرصدة مشتركة للفريق وخطط Enterprise | Pro لكل مقعد وأرصدة إضافية |
| الاستخدام النموذجي | فرق تريد ملاحظات PR وتحكمًا في التكلفة | فرق تحتاج معايير موحدة وسير Git | مطورو مشاريع مترابطة يحتاجون السياق |
لماذا يجب ألا تختار اعتمادًا على عدد التعليقات؟
قد تتلقى PR واحدة عشرين تنبيهًا لا يمس أي منها مشكلة حقيقية، بينما تقدم أداة أخرى تحذيرين يحميان مسار الدفع أو تصاريح الوصول. قيّم صحة المشكلات وشدتها وقابلية إعادة إنتاجها والزمن الذي تستغرقه مراجعة التنبيه. لا تستخدم ترتيبًا يقدمه موقع تسويقي بوصفه نتيجة محايدة دون الاطلاع على منهجية الاختبار.
CodeRabbit: مراجعات تلقائية واقتراحات للإصلاح
كيف يدخل إلى سير Git؟
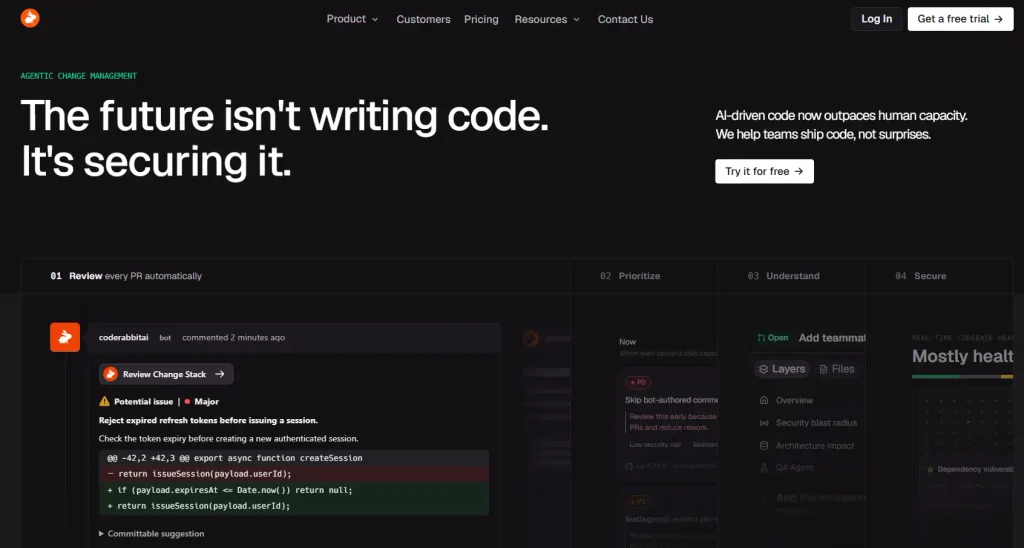
يتيح CodeRabbit تثبيت تطبيقه على مستودعات GitHub أو GitLab المصرح بها، ثم يعلق على التغييرات عند فتح أو تحديث Pull Request بحسب الإعدادات. تشير صفحة الخطط إلى مراجعات Agentic عبر PR وCLI، واقتراحات إصلاح بنقرة واحدة ودمج مع أدوات فحص ثابت. لبدء تجربة مسؤولة، اختر مستودعًا اختباريا لا يحمل أسرارًا أو بيانات عملاء.
ما الذي يميزه عند إعداد فريق؟
تتنوع خططه بين Essentials وTeam وAdvanced وEnterprise، مع فروق في قواعد ما قبل الدمج والسياق متعدد المستودعات وفحص الأمان. لا تُفعّل جميع أدوات التعليق والفحص بالتزامن دون حاجة؛ قد يتضاعف الضجيج وتزداد كلفة المراجعة. اجعل الفريق يحدد شدة الأخطاء التي تستحق منع الدمج قبل اعتماد الأداة في مشروع الإنتاج. ولطريقة التثبيت والتحكم في تعليقات Pull Requests، اقرأ شرح CodeRabbit بالعربي.
Qodo Git: الاسم الحالي لـQodo Merge
تغيير الاسم مهم للمقالات والشروحات
توضح Qodo رسميًا أنها لم تعد تستخدم اسم Qodo Merge بوصفه منتجًا منفصلًا، بل أصبح ضمن واجهة Qodo Git داخل المنصة الموحدة. لذلك قد ترى مقالات قديمة تتحدث عن Qodo Merge وQodo Gen؛ اقرأها باعتبارها أسماء سابقة ولا تخلط بينها وبين خطة جديدة أو أداة أخرى.
مراجعة طلبات الدمج وقواعد الفريق
تركز Qodo على مراجعات PR مع سياق المشروع والتذاكر وقواعد المؤسسة وتكاملات Git وIDE. يمكن تخصيص الإعدادات في بعض التدفقات عبر ملف .pr_agent.toml أو نظام القواعد وفق الإصدار. لا تنس اختبار تأثير القواعد على PR تجريبية قبل تحويل ملاحظة نموذجية إلى شرط يمنع الدمج في المستودع الرئيسي. لمزيد من التفاصيل، راجع شرح Qodo Git بالعربي وإعداد قواعد مراجعة الكود.
Greptile: مراجعة الكود بحسب سياق المستودع
العلاقات بين الملفات والمكتبات
تشرح Greptile أن أداة المراجعة تبني فهمًا مترابطًا للوظائف والاعتماديات داخل المشروع، فلا تنظر فقط إلى الأسطر المعدلة. قد يساعد ذلك على اكتشاف تغيير دالة تستخدمها خدمة أخرى أو كسر اتفاق داخلي بين ملفات لا تظهر جميعها في diff. لكن فهم السياق لا يلغي أن الاقتراح قد يكون خاطئًا أو أن بعض المسارات لم تُختبر.
التغذية الراجعة وتحسين فائدة التعليقات
تتيح Greptile التفاعل مع التعليقات وتخصيص معايير الفريق، وتعرض ربط الاقتراحات بمساعدات برمجية لتنفيذ إصلاح. يجب ألا تقبل زر Fix All دون مراجعة ما تغيّر؛ قد يحل مشكلة منطقية ويخلق أخرى في مسار مختلف. اربط أي اقتراح بتجربة واختبار قبل الدمج. وتجد خطوات الربط وإدارة السياق والأرصدة في شرح Greptile بالعربي.
كيف تختار حسب GitHub أو GitLab؟
صلاحيات التطبيق على المستودع
عند تثبيت خدمة مراجعة قد تطلب صلاحية قراءة الأكواد وطلبات الدمج وكتابة التعليقات. فعّل الوصول إلى مستودعات محددة بدل السماح لجميع مشاريع المؤسسة من البداية. راجع حساب الإدارة الذي يمنح الأذونات وطريقة إزالة التطبيق لاحقًا وتفاصيل حفظ بيانات الكود. لا ترسل رموز الوصول يدويًا إلى صفحات خارجية غير موثوقة.
اختبر PR صغيرة قبل اعتمادها لكل الفريق
ابدأ بمستودع تجريبي أو فرع غير حساس، وأنشئ PR فيها تحديث معالجة خطأ وسطر اختبار. تأكد أن الأداة ترى التغيير وتكتب ملاحظة يمكن فهمها، وأن النتيجة لا تمنع الدمج دون سبب. بعد ذلك وسع النطاق تدريجيًا إلى مشاريع الفريق الحقيقية وفق موافقة المسؤول عن المستودع.
مثال عملي لمراجعة كود Python
خطأ قد يفوته الفحص الشكلي
افترض أن دالة تستقبل قائمة عناصر وتستخدم قيمة أول عنصر مباشرة دون التحقق من أن القائمة غير فارغة؛ قد تعمل في الاختبارات السعيدة لكنها تتعطل عند إدخال فارغ. اطلب مراجعة PR تتضمن هذه الحالة واختبارًا لحالة القائمة الفارغة، ثم قارن هل اكتشفت الأداة المشكلة ووصفت كيفية إعادة إنتاجها دون اختراع حالات غير ممكنة.
مراجعة اقتراح الذكاء الاصطناعي
إذا أوصى المراجع بإرجاع قيمة افتراضية، اسأل هل القيمة الجديدة تتوافق مع عقد API وبقية المستهلكين. قد يتطلب الإصلاح رفع خطأ واضح بدل إخفائه؛ تحديد ذلك قرار هندسي يعتمد سياق المشروع. لا تجعل الحل الأقصر هو الحل المختار دائمًا، واطلب اختبار وحدات يغطي السلوك المتفق عليه.
مثال عملي لمراجعة مشروع JavaScript أو TypeScript
تغير النوع وتأثيره على الواجهة
إذا غيّرت وظيفة كانت تعيد Promise<User> إلى قيمة قد تكون فارغة، فقد تتأثر صفحات لا تظهر في PR. تتيح أدوات المراجعة المبنية على سياق المستودع فرصة لربط المسارات، لكن ينبغي تشغيل TypeScript والتحقق من اختبارات التكامل فعليًا. لا تكتف بتعليق AI يقول إن النوع صحيح.
أمان مدخلات API
راجع إدخالات المستخدمين عند بناء مسارات API، واحذر إدراج القيم داخل استعلام SQL أو أوامر النظام دون تحقق وتهريب مناسب. يمكن للأداة ملاحظة أنماط خطرة، لكنها لا تثبت خلو المشروع من جميع الثغرات. نفذ اختبارات أمنية واستخدم أدوات SAST وسياسة مراجعة بشرية للوظائف الحرجة.
PR Review وCI وSecurity: ثلاث طبقات مختلفة
اختبار الوحدة والتكامل
يمكن لمدقق AI تفسير مخاطر تغيير ما، لكن الاختبارات الآلية تعطي نتيجة قابلة لإعادة الإنتاج عبر تشغيل الكود نفسه. اربط PR مع اختبارات GitHub Actions أو GitLab CI، وتأكد من نجاح lint وtest والبناء قبل الدمج. لا تخلط بين تعليق «يبدو صحيحًا» ونجاح اختبار فعلي.
الفحص الأمني ومراجعة الأسرار
استخدم أدوات اكتشاف الأسرار وDependency Scanning وفحص الحزم، ولا تعتبر مراجعة نموذج لغوي بديلًا عن اختبار اختراق أو إدارة تحديثات التبعيات. عند العثور على رمز وصول داخل PR، يجب إلغاء الرمز وتدويره وليس مجرد حذف السطر في commit جديد؛ لأن التاريخ قد يحتفظ بالقيمة.
خطوات اختبار عادلة بين الخدمات الثلاث
ثلاث PRs بنفس مستوى الخطورة
جهّز PR أولى تحتوي خطأ منطقيا يمكن إثباته، وثانية بها تغيير يتجاوز ملفًا واحدًا، وثالثة نظيفة للتحقق من الإنذارات الكاذبة. اجعل الاختبارات والسياق متساوية على قدر الإمكان، وسجل ما اكتشفته كل أداة وما أغفلته. لا تُجر اختبارًا باستخدام بيانات إنتاج أو مفاتيح حقيقية بهدف إظهار قدرتها على اكتشاف الأسرار.
مقاييس عملية بدون تضخيم
سجل زمن بدء المراجعة وجودة شرح السبب وعدد التنبيهات المفيدة والإنذارات الكاذبة والوقت الذي يستغرقه المطور للتحقق من كل تعليق. إذا استخدمت خططًا مجانية، سجّل أيضا استهلاك الرصيد وحدود إعادة التشغيل. لا تقدم نتيجة «الأداة الأقوى» قبل اختبار على نوع الأكواد الذي تعمل به فعليا.
النسخة المجانية وتجربة الأسعار الحالية
CodeRabbit: مجاني للمشاريع المفتوحة المصدر المؤهلة
توضح CodeRabbit وجود مراجعات مجانية للمستودعات العامة المفتوحة المصدر، مع تجربة 14 يومًا للميزات المدفوعة دون بطاقة. تبدأ Essentials بالسعر المعلن لكل مطور مساهم، وتتدرج Team وAdvanced وEnterprise. توجد حدود مراجعات بالساعة وقد تنطبق رسوم على الاستخدام الإضافي؛ راجع التفاصيل قبل تفويض ميزانية فريق.
Qodo: تجربة وليس مجانيًا دائمًا للمشاريع الخاصة
تذكر Qodo تجربة 14 يومًا دون بطاقة، وبعدها يتطلب استمرار مراجعات الفرق اختيار حزمة أرصدة مدفوعة؛ وتوجد مبادرة مجانية للمشاريع مفتوحة المصدر المؤهلة. تتغير الأسعار بناء على الرصيد والحجم، لذلك لا تقارن عنوان «Unlimited Reviews» وحده دون معرفة كيفية احتساب Credits وشروط الفاتورة.
Greptile: بداية مجانية محدودة للمطور الفردي
تعلن Greptile خطة Starter مجانية لمطور نشط واحد مع 50 رصيدًا شهريًا، وخطة Pro لكل مقعد مع أرصدة إضافية بحسب نوع المراجعة؛ وقد تستهلك Base وPlus وApex رصيدًا مختلفًا. اختر مستوى المراجعة المناسب ولا تعتقد أن خمسين رصيدًا تعني بالضرورة خمسين مراجعة في جميع الأوضاع.
التعامل مع خصوصية المستودعات الخاصة
ما الذي قد تطلع عليه الأداة؟
لكي تراجع PR بوعي بالسياق قد تحتاج الأداة قراءة ملفات أخرى في المستودع وسجل التعديلات وبعض معلومات الفروع. افحص نطاق الصلاحيات ومكان الاستضافة والسياسة الخاصة بتدريب النماذج وحذف البيانات. لا تعتمد على شعار SOC 2 وحده لتحديد ملاءمة خدمة لمستندات طبية أو مالية أو شيفرة عميل حساسة.
الاستضافة الذاتية ومتطلبات المؤسسات
تقدم بعض الخطط المؤسسية خيارات استضافة ذاتية أو نشر داخل البنية الخاصة بالمؤسسة، لكن ذلك يستلزم عقدًا وتكلفة وصيانة وإعدادات ليست متاحة تلقائيًا للمستخدم الفردي. احصل على موافقة قسم الأمن قبل تمكين GitHub App مؤسسية، خصوصًا إن كان المشروع يخضع لالتزام تعاقدي يمنع نقل الكود إلى خدمات خارجية.
كيفية تقليل التعليقات المزعجة
قواعد واضحة لشدة الأخطاء
حدد للتطبيق المشكلات التي تستحق تعليقًا: تسرّب بيانات، مسار غير مغطى باختبار، تغيير API غير متوافق، أو خطأ واضح في منطق العمل. تجنب طلب اقتراح على كل اسم متغير لأن هذه الضوضاء قد تجعل الفريق يتجاهل الملاحظات المهمة. استفد من تهيئة Qodo أو قواعد Greptile أو إعدادات CodeRabbit بحسب المنتج.
ردود الفريق على التعليقات
عند رفض اقتراح، اكتب سببًا هندسيًا واضحًا بدل الاكتفاء بإغلاقه؛ قد يُفيد ذلك في تحسين تعليمات الفريق أو قواعد الأداة. لا تجعل AI المراجع صاحب القرار النهائي بشأن Merge. يحتفظ مالك المسار البرمجي بمسؤولية التأكد من اختبارات CI والأثر الأمني وتوافق الواجهة.
اختيار الأداة للمبرمج المنفرد أو الشركة
المطور المنفرد ومشاريع الهواة
إذا كانت لديك مستودعات عامة مفتوحة المصدر، فاختبر أهلية CodeRabbit المجانية أو عروض Greptile وQodo للمشاريع المؤهلة. إذا كنت تعمل على مشروع خاص صغير، فقد تكون خطة Greptile Starter المحدودة نقطة اختبار مناسبة، مع مراجعة جودة الملاحظات بدل المقارنة بعدد الخصائص فقط.
الفريق ذو قواعد كود متعددة
إذا كانت لديك معايير تمنع أنماط معينة أو خدمات مشتركة في عدة مستودعات، قارن قواعد Qodo ووظائف السياق المتعدد في CodeRabbit وGreptile ضمن مستوياتها المؤهلة. لا تشترِ الخطة الأعلى تلقائيًا؛ احسب عدد المطورين الذين يفتحون PRs شهريًا ومتوسط حجم المراجعة ومدى فائدة تعليقات الأداة.
أخطاء شائعة عند الاعتماد على AI Code Review
قبول كل Fix دون اختبارات
قد يعرض النظام تغييرًا مقترحًا يبدو صحيحًا لكنه يبدل سلوك الأخطاء أو يستثني عميلًا قديمًا. اقبل التغيير في فرع يمكن التراجع عنه، ثم شغّل اختبار الحالة التي يعالجها واختبارات الانحدار. لا تستخدم زر إصلاح شامل على مستودع إنتاج دون مراجعة Diff بالكامل.
توقع أن الذكاء الاصطناعي يمنع كل ثغرة
أدوات المراجعة تمنح مؤشرات وتوصيات، لكنها لا توفر ضمانًا قانونيًا أو أمنيًا مطلقًا. قد تظهر مشكلة في إعدادات النشر أو الصلاحيات أو مكتبة خارجية خارج نطاق PR. استخدم المراجعة كطبقة مساعدة ضمن سياسة أمن واختبار ومراقبة مستمرة.
الخلاصة والمراجع الرسمية
اختيار عملي قابل للتنفيذ
إذا أردت البدء بمراجعات Pull Requests مع مسار مفتوح المصدر مجاني وتكاملات مألوفة فابدأ بتقييم CodeRabbit. إذا كان فريقك يحتاج قواعد مراجعة مؤسسية وتكامل IDE وGit، قارن Qodo Git. وإذا أردت ربط تغييرات PR بسياق المستودع مع Starter محدودة للمطور الفردي، اختبر Greptile. ثم اختر اعتمادًا على التنبيهات الصحيحة وتكلفة التحقق منها، لا على عدد الوعود التسويقية.
المصادر الرسمية
خطط CodeRabbit، Qodo، تغيير اسم Qodo Merge، تعريف Greptile، وخطط Greptile. راجع صفحات الخدمة في وقت الشراء لأن الأرصدة والخصومات قد تتغير.
